Un audit informatique permet de vérifier si le système d’information soutient réellement l’activité ou s’il dissimule des risques : accès trop ouverts, sauvegardes incomplètes, applications vieillissantes, équipements fragiles ou procédures inexistantes. Il ne cherche pas uniquement des vulnérabilités. Il fournit une vision structurée pour sécuriser les outils, respecter les obligations et améliorer leur usage.
Un état des lieux indépendant du système d’information
L’audit informatique en entreprise est une évaluation méthodique des ressources IT, de leur fonctionnement et de leur niveau de maîtrise. Son périmètre peut couvrir l’infrastructure, les postes de travail, les réseaux, les logiciels, les données, les fournisseurs, les droits d’accès et les pratiques des utilisateurs. L’objectif consiste à comparer la situation observée avec les besoins réels de l’organisation, ses obligations et les risques auxquels elle est exposée.
À l’issue de cette analyse, la direction, la DSI ou le responsable informatique disposent d’éléments concrets pour décider quelles priorités traiter, quels investissements différer, quels processus formaliser et quelles responsabilités clarifier. Un audit n’est pas un simple inventaire technique. C’est un outil de pilotage qui relie les choix informatiques à leurs conséquences opérationnelles, financières et réglementaires.
Auditeur interne ou prestataire externe : deux regards complémentaires
Un audit interne est utile pour suivre régulièrement les règles établies et vérifier l’avancement des actions déjà engagées. Il s’appuie sur une bonne connaissance des métiers et de l’environnement existant. Un audit externe apporte davantage de recul : l’auditeur peut questionner des habitudes installées, évaluer objectivement les pratiques et comparer les choix techniques avec les standards du marché. Pour un sujet sensible, comme la cybersécurité ou la conformité, cette indépendance renforce la crédibilité des conclusions auprès de la direction.
Les risques et opportunités révélés par un audit
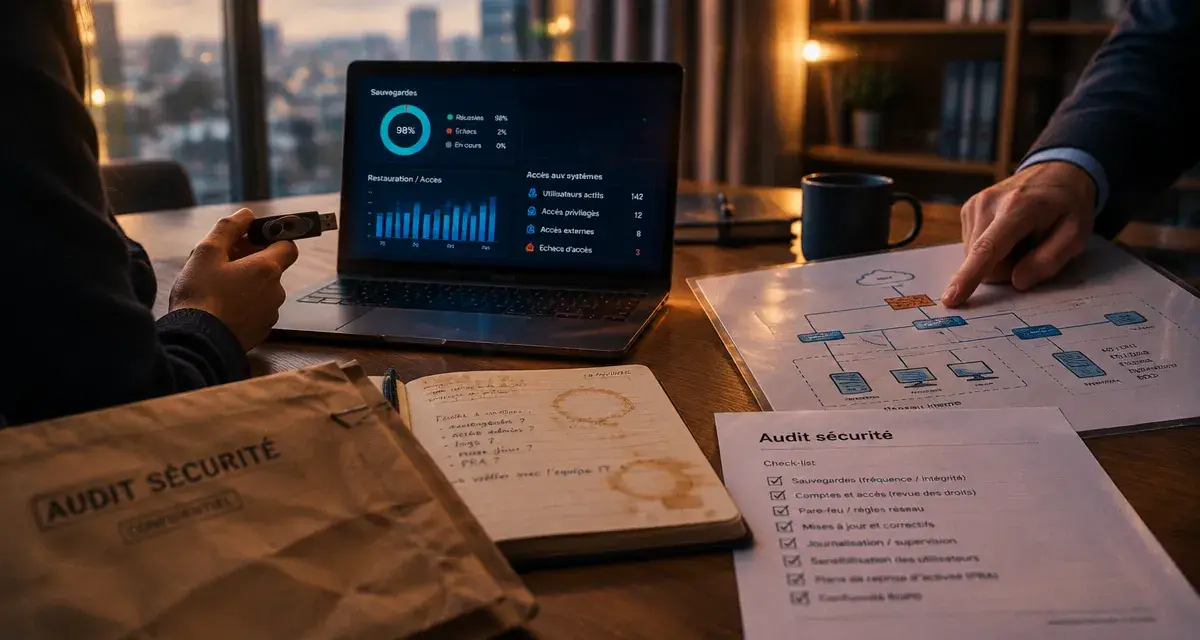
La première valeur d’un audit est de rendre visibles les fragilités qui restent souvent silencieuses jusqu’à l’incident. Une sauvegarde peut sembler fonctionner sans que personne n’ait vérifié la restauration. Des comptes d’anciens salariés peuvent demeurer actifs. Une application métier peut dépendre d’un serveur non documenté. Ces écarts ne signifient pas nécessairement qu’une crise est imminente, mais ils augmentent la probabilité et l’impact d’une interruption.
- Réduire le risque cyber en examinant les accès, les mises à jour, la protection des postes, la messagerie, la segmentation réseau et la gestion des incidents.
- Protéger les données en évaluant leur localisation, les droits associés, les sauvegardes, la conservation et les moyens de récupération.
- Améliorer la continuité d’activité en vérifiant l’existence et l’applicabilité d’un plan de continuité d’activité et d’un plan de reprise d’activité.
- Maîtriser les coûts IT en identifiant les licences inutilisées, les doublons applicatifs, les contrats peu adaptés ou le matériel en fin de vie.
- Renforcer la conformité réglementaire en contrôlant les pratiques liées au RGPD, aux exigences contractuelles et, selon le contexte, aux référentiels comme ISO 27001 ou ITIL.
Voir au-delà de l’urgence technique
Un audit pertinent ne demande pas seulement ce qui ne fonctionne pas. Il examine aussi les dépendances qui peuvent fragiliser les décisions futures : une personne seule qui connaît un paramétrage critique, un tableur devenu application métier, une connexion entre partenaires ou un outil cloud souscrit sans gouvernance. Une migration, une acquisition, le télétravail ou le départ d’un prestataire peuvent ainsi modifier les besoins de l’entreprise. Cette lecture aide à préparer les changements plutôt qu’à les subir.
Quel audit choisir selon votre besoin prioritaire ?
Il n’existe pas un audit unique applicable à toutes les entreprises. Le bon format dépend de la maturité du système d’information, des événements à venir et du niveau de risque accepté. Un diagnostic global peut servir de point de départ ; un audit ciblé permet ensuite d’approfondir une zone critique.
| Type d’audit | Ce qu’il examine | Quand le privilégier |
|---|---|---|
| Audit de sécurité informatique | Vulnérabilités, identités, accès, configurations, sauvegardes, réaction aux incidents | Après un incident, avant une exposition accrue ou pour renforcer la cybersécurité |
| Audit technologique | Infrastructure IT, réseau, applications, postes, obsolescence et documentation | Avant une modernisation, une migration ou une externalisation |
| Audit de conformité | Traitement des données, traçabilité, politiques, obligations réglementaires et contractuelles | Lors d’un contrôle, d’un appel d’offres ou d’une évolution des pratiques de données |
| Audit de performance et d’organisation | Disponibilité, lenteurs, processus de support, gouvernance, coûts et qualité de service | Quand les utilisateurs rencontrent des blocages ou que les dépenses IT progressent sans résultat lisible |
| Audit d’innovation ou de comparaison | Adéquation des technologies aux objectifs métier et positionnement face aux pratiques du secteur | Pour orienter une transformation digitale ou arbitrer des investissements |
Pour une PME qui n’a pas de cartographie à jour, un audit global et proportionné est souvent plus utile qu’un contrôle très spécialisé dès le départ. À l’inverse, une entreprise déjà structurée peut cibler un audit de sécurité du système d’information, du cloud ou de la gestion des accès. Le périmètre doit toujours être explicite : sites concernés, applications critiques, données sensibles, prestataires et niveaux d’analyse attendus.
Du cadrage au plan d’action : le déroulement utile d’un audit
La qualité d’un audit se joue dès le cadrage. L’entreprise doit exprimer ce qu’elle cherche à décider : sécuriser une activité, préparer une migration, répondre à une exigence client, réduire les interruptions ou disposer d’une feuille de route. Cette intention permet d’éviter un rapport trop général ou une collecte d’informations sans priorités.
- Cadrer le périmètre et les objectifs. L’auditeur identifie les interlocuteurs, les actifs concernés, les contraintes métier et les critères de réussite. Il définit aussi les règles de confidentialité et les accès nécessaires.
- Collecter et vérifier. Cette phase associe entretiens, analyse documentaire, cartographie applicative, revue des configurations et, si le périmètre le prévoit, contrôles techniques. Les déclarations sont confrontées aux éléments observables.
- Évaluer les écarts et la criticité. Les constats sont classés selon leur impact potentiel et leur probabilité. Une vulnérabilité sans conséquence métier immédiate ne se traite pas comme l’indisponibilité possible d’un outil de facturation.
- Restituer des recommandations actionnables. Le livrable doit expliquer les risques en langage compréhensible, préciser les responsables possibles, les dépendances et l’ordre de traitement.
- Suivre la remédiation. Un audit produit sa valeur lorsque les recommandations deviennent un plan de progrès suivi, avec des échéances et une vérification des actions réalisées.
Avant l’intervention, préparez l’organigramme IT, la liste des prestataires, les principaux contrats, l’inventaire disponible, les politiques de sécurité, les procédures de sauvegarde et les incidents significatifs. Si certains documents n’existent pas, signalez-le sans chercher à les reconstituer dans l’urgence : cette absence est déjà un indicateur de maturité à analyser.
Choisir un prestataire sans acheter un rapport inutilisable
Le meilleur prestataire n’est pas nécessairement celui qui propose le périmètre le plus large. Il doit surtout être capable d’adapter sa méthode à la taille de l’entreprise, à ses métiers et à ses priorités. Demandez un échange de cadrage précis avant de comparer les devis : il doit clarifier les systèmes analysés, les exclusions, les méthodes employées, les interlocuteurs mobilisés et la nature des livrables.
- Vérifiez son expérience sur des environnements comparables au vôtre, sans vous limiter à la liste de ses références.
- Demandez comment il garantit l’indépendance de ses conclusions, notamment s’il vend ensuite des solutions ou de l’infogérance.
- Exigez un rapport hiérarchisé, avec des recommandations compréhensibles par la direction comme par les équipes techniques.
- Comparez les conditions de suivi : atelier de restitution, aide à la priorisation, accompagnement de la remédiation ou contrôle ultérieur.
- Assurez-vous que les données et accès confiés durant l’audit sont traités dans un cadre de confidentialité clair.
Un premier diagnostic ou un rendez-vous exploratoire peut aider à définir le bon périmètre, mais il ne remplace pas l’analyse elle-même. Le bon choix est celui qui aboutit à des décisions réalistes : quelques actions critiques immédiatement applicables, une trajectoire de sécurisation cohérente et des indicateurs pour mesurer les progrès.

- L’audit informatique en entreprise relie sécurité, conformité et continuité d’activité - 20 octobre 2026
- CRM grande distribution : une architecture pensée pour les volumes, les canaux et la fidélité - 13 octobre 2026
- Outil backlinks : les signaux qui révèlent un profil solide, pas un château de cartes - 6 octobre 2026